
ソーシャルエンジニアリングとは、人間をだましてIDやパスワードなどを盗み出す手法です。マルウェアなどの技術的なハッキングではなく、なりすまし電話や取引先を装う巧妙な手口で、不正送金やシステム侵入、暗号資産の窃取を行います。人間の心理を利用するサイバー攻撃であるソーシャルエンジニアリングは、コンピュータではなく人間を狙います。
例えば、サービスのサポート担当者を装う手口があります。サービスの不具合で困っているお客さんに対して、色々質問してきます。例えば、「問題を解消するためにパスワードを教えて下さい」といった具合です。このようにして攻撃者は相手の状況を巧みに見抜き、自然な会話で機密情報を入手するのです。
では、被害に合わないためにはどうすればよいのでしょうか。効果的なのは、手法を把握し、過去の事例を研究することです。概説ではなく、型とストーリーを学ぶのが、イメージしやすいと考えます。
そこで本記事では、代表的な手法と実際にあった被害事例を集めました。これから予防策及び対策を考えている方の参考になれば幸いです。
この記事のポイント
① ソーシャルエンジニアリングの概要がわかる
② ソーシャルエンジニアリングの手口が理解できる
③ 実際にあった過去事例から攻撃のパターンがわかる
 2025年版の小規模企業白書では、「自社ホームページの作成・更新」がテーマとして取り上げられています。課題は、「費用」や「人材」、「進め方の分からなさ」です。その問題を解決できるのが、自社WEB運用代行サービスです。株式会社DAWDYでは、リーズナブルな価格で御社のホームページのパフォーマンスを最大化致します。無料相談を受け付けていますので、お気軽にこちらからお問い合わせ下さい。
1. ソーシャルエンジニアリングとは
ソーシャルエンジニアリングとは、人の心理や行動の隙を突き、機密情報や金銭を盗み出す手法です。システムの欠陥ではなく、人を狙う点が特徴です。そのため、高度な対策を備えた企業でも被害に遭います。
例えばフィッシングは、国際団体APWGの集計で2021年に約285万件、2022年に約474万件、2023年は約500万件と過去最多を更新しました。2024年は約376万件に減りましたが、高水準が続いています。
その手口は、QRコードを悪用したフィッシングや、電話によるボイスフィッシング、ディープフェイクなどAIを使ったなりすましが目立ちます。送金を求めるビジネスメール詐欺の増加も指摘されています。対策としては、パスキーなど多要素認証の導入や送金や変更依頼を別経路で確認するルール化、ヘルプデスクの本人確認の強化が挙げられます。
2. ソーシャルエンジニアリングの手口の分類
手口は、攻撃の接点によって大きく3種類に分けられます。さらに全ての手口には、共通して心理的な仕掛けがあるのが特徴です。
2-1. 電子的手口/メール・SMS・Web
電子的手口は、インターネットや通信網を通じて偽の情報やサイトを提示し、認証情報や金銭、機密データを奪う手法です。
2-1-1. フィッシング
最も一般的なのが、メールやWebサイトを悪用するフィッシングです。金融機関や著名サービス、公的機関を装って精巧な偽のWebページへ誘導し、IDやパスワード、クレジットカード番号、ワンタイムパスワードを入力させます。
2-1-2. スピアフィッシング
特定の個人や部署を標的に、事前調査を行って仕掛けるスピアフィッシングでは、業務内容や取引履歴、社内事情に即した文面が使われ、受信者の警戒心を解きやすい演出がなされています。
2-1-3. ビジネスメール詐欺
経営層や幹部になりすまして振込先変更や緊急送金を命じるビジネスメール詐欺は、システム上の脆弱性ではなく、業務フローの盲点や承認プロセスの緩さを突いてきます。
2-1-4. スミッシング
携帯端末のSMSを利用したスミッシングは、短い文面で宅配便の再配達や料金未納、認証コードの入力を装い、悪意あるWebサイトへアクセスさせます。
2-1-5. 水飲み場型攻撃
標的集団がよく訪れるWebサイトを改ざんして潜伏する水飲み場型攻撃では、正規サイトへの通常アクセスをきっかけにマルウェアへ感染させ、内部ネットワークへの足掛かりを作ります。
2-1-6. 電子的手口の特徴
電子的手口の最大の特徴は、低コストで大量に送れる点です。攻撃者は離れた場所から、国境を越えて世界中の相手を同時に狙います。送信元の偽装や本物そっくりの偽サイトにより、見た目だけでは真偽を見抜きにくくなっています。
また、「アカウントを停止します」といった緊急性や不安をあおる文面で、冷静な判断を奪います。標的を絞って業務内容まで盛り込む、スピアフィッシングやビジネスメール詐欺もあります。さらに、マルウェア感染や認証情報の窃取と組み合わされ、被害が拡大しやすい点も見逃せません。そのため、リンクや添付ファイルを開く前の確認が欠かせません。
2-2. 音声・対話による手口(電話・ビデオ通話)
音声による手口は、電話やビデオ通話などのリアルタイムな音声コミュニケーションを悪用し、相手を信用させて情報や指示を引き出す手法です。
2-2-1. ボイスフィッシング
ボイスフィッシングは、金融機関や警察、通信事業者、カスタマーサポートなどを装った電話をかけ、口座の不正利用や未払い、犯罪への関与を告げて個人番号や暗証番号、認証コードを聞き出します。組織内を狙う場合は、社員やヘルプデスクへのなりすまし電話が頻繁に用いられ、新規端末の設定代行やアカウント復旧、パスワード初期化を装って管理者権限や認証情報を奪い取ります。
近年は、AIで作った偽の音声が実用化されており、わずかな音声サンプルから上司や役員、取引先担当者の声色を極めて自然に再現し、送金や機密開示を指示するケースが懸念されています。
2-2-2. ビデオ通話
ビデオ通話は、映像加工や画面共有と組み合わせて人物になりすまし、相手が声や表情の微細な違和感に気づく前に操作や承認を促します。テキストと異なり相手と直接やり取りできるため、質問への即答や感情を交えた説得が可能となり、単なる技術対策だけでなく折り返し確認などの運用ルールが不可欠です。
特に音声通話では相手の表情が見えず、番号表示の偽装と組み合わさることで信憑性が高まりやすく、現場担当者への教育や連絡手段の二重化が重要です。また、録音や通話内容の切り貼りによって文脈をすり替える手口も併用され、一瞬の判断ミスが重大な被害につながるリスクがあります。
2-3. 物理的な手口(侵入・盗み見)
物理的な手口は、オフィスや施設などの現実空間に直接介入し、視覚や接触を通じて情報や機器を奪う手法です。まず、警備の死角や夜間・休日、工事中の混乱などを狙って施設内へ不正に侵入する手口があり、無人の執務室や会議室、サーバールームから書類や端末を直接持ち出す。入館管理を突破する手段としては共連れが多く使われ、正規社員がセキュリティドアを通過する瞬間に両手が塞がっている様子を演じたり後ろから続いて入館したりして、一時的な訪問者や外部業者を装います。
2-3-1. ショルダーハッキング
ショルダーハッキングは、画面上の機密情報や入力中のパスワードを背後から覗き見る手口です。カフェや公共交通機関での盗み見も、日常的に発生しやすい傾向があります。
2-3-2. トラッシング
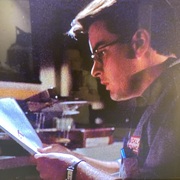
トラッシングは、廃棄物から手がかりを拾い集める手口です。1987年公開の大ヒット映画『ウォール街』では、チャーリー・シーン演じる証券マンのバドが清掃人に扮装し、会社のゴミから投資情報を探すシーンが出てきます。
シュレッダー前の紙資料や付箋メモ、古い記憶媒体から組織図や業務手順、パスワードのヒントを回収します。
2-3-3. USBドロップ攻撃
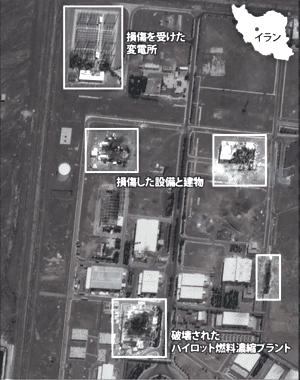
出典:MAXAR(6月14日)、科学国際安全保障研究所、BBC
USBドロップ攻撃は、駐車場や通路、受付付近にマルウェア入りのUSBメモリを意図的に置き去りにする手口です。拾得者の好奇心や善意を利用してPCに差し込ませ、ネットワーク内部へ侵入します。
この手法が使われた有名な事件が、2025年6月16日に発生したイランの地下ウラン濃縮施設の遠心分離機の爆発です。核施設に勤務する技術者が拾いそうな場所に、イスラエルの工作員がウイルス付きのUSBメモリーを放置しました。それを拾った技術者がUSBメモリーを業務用パソコンに差し込み、マルウェアが感染したとされています。
このマルウェアは、スタクスネット(Stuxnet)と呼ばれるコンピューター・ワームです。インターネットに接続していない産業用制御システムでも、USBメモリーを介して感染したことから、産業用システムのセキュリティ管理のあり方を根本から変えた事例です。
2-4. すべての手口に共通する心理的な仕掛け
攻撃者は、緊急性や権威、好奇心、恐怖を使って冷静な判断を奪います。たとえば「至急対応してください」と急かし、確認する時間を与えません。
電子的、音声的、物理的といったチャネルが異なっていても、ソーシャルエンジニアリングの根底には人の心理を揺さぶる共通の仕掛けがあります。その代表が緊急性であり、「本日中」「今すぐ」といった表現で至急対応を迫り、上司や公式窓口へ確認する時間を与えないとうのが大きな特徴です。
また、経営層や警察、システム管理者、取引先責任者などの立場を装う権威は、「逆らえない」「従うべきだ」という同調や服従の心理を引き出し、本来なら疑うべき要求を通しやすくします。口座凍結や法的措置、業務停止、個人情報漏洩といった不利益を突きつける恐怖は、被害者の焦りを増幅させ、冷静な判断を奪う強い作用を持ちます。
一方で、機密資料や限定特典、拾得した媒体の中身に対する好奇心は、合理的なリスク評価を鈍らせ、自発的なクリックや接続を促します。さらに親切心や協調性を利用して、断りにくくさせる工夫も重ねられます。攻撃者はこれらを組み合わせて感情の波を作り出し、確認手順を飛び越えさせることで、技術的な防御壁を人間自身の行動によって迂回させます。
つまり、どの手口もシステムや機器の弱点ではなく、感情の揺さぶりによって思考停止を引き起こすのが共通点です。日常業務の中で「急ぎの依頼ほど一度立ち止まって別経路で確認する」という習慣を持つことが、心理的な仕掛けを見破る最も有効な防御策となります。感情の起伏を自覚し、手順を守る意識が被害を防ぐ鍵となるのが重要ポイントです。
3. 手口がわかるソーシャルエンジニアリングの有名事例10選
次の10件は、ソーシャルエンジニアリングの手口を学ぶうえで欠かせない事例です。是非参考にして下さい。
3-1. RSA Securityへの標的型メール(2011年)
3-1-1. 概要
2011年3月、セキュリティ大手のRSAが標的型攻撃を受けました。二要素認証製品「SecurID」に関わる情報が盗まれたとされています。RSAは世界中の企業に認証製品を提供しており、影響の大きさが注目されました。
3-1-2. 攻撃手法
従業員の一部に、「2011 Recruitment plan」という件名のメールが届きました。採用活動に見える題材で、警戒されにくい内容でした。このメールは迷惑メールに振り分けられていましたが、従業員が取り出して開いたとされています。添付のExcelファイルには、Flashの未修正の脆弱性を突くコードが仕込まれていました。開いた端末が感染し、攻撃者は社内ネットワークを横へ広げていきました。
3-1-3. 被害と対応
盗まれた情報は、防衛大手ロッキード・マーティンへの攻撃の試みに関連したと見られています。RSAは顧客向けのトークン交換に追われ、親会社EMCは数千万ドル規模の費用を計上しました。専門企業でも、自然な題材のメールで侵入されることを示した事例です。そのため、添付ファイルを開く前に確認できる仕組みや、不審メールを報告する習慣が欠かせません。
3-2. Google・Facebookへの偽請求書詐欺(2013〜2015年)
3-2-1. 概要
リトアニア人の男が、台湾の大手メーカーQuanta Computerになりすましました。そして、GoogleとFacebookから合計1億ドル超をだまし取りました。被害に遭ったのは、誰もが知る世界有数のIT企業でした。その男は、偽のメールと書類だけで経理部門を欺いたのです。
3-2-2. 攻撃手法
その男は、Quantaと同じ名前の会社を設立し、銀行口座を開設しました。そして次に、実際に取引のあった両社の担当者へ、偽の請求書や契約書、手紙をメールで送りました。そのメールは、Quantaの社員や代理人から届いたように装われていました。書類には、役員の署名を偽造するなどして、本物らしく見せかけていました。そして代金は、この口座へ振り込まれました。
3-2-3. 被害と対応
被害額は1億ドルを超えますが、大半はのちに回収されました。男は2017年に米国へ移送され、2019年に禁錮5年の判決を受けました。請求書の真偽を取引先に直接確認する仕組みが弱かったことが、この事件の背景にあります。同様の手口は、どの企業でも起こり得ます。振込先の変更や新規口座への支払いでは、事把握している連絡先へ事前に電話で確認することが基本です。
3-3. 米大手小売Targetへの侵入(2013年)
3-3-1. 概要
2013年11〜12月、米国の大手小売Targetがサイバー攻撃を受けました。約4,000万件のカード情報と、約7,000万件の顧客情報が外部に流出したとされています。年末商戦の時期に起きたことも、社会的な注目を高めました。流出した情報には、氏名や住所、メールアドレスなどが含まれていました。
3-3-2. 攻撃手法
攻撃者は、まず取引先の空調設備業者にメールを送り、マルウェアに感染させました。そこから業者の認証情報を盗み、Targetのネットワークへ侵入しました。その後、レジ端末にカード情報を盗むマルウェアを仕込みました。大手企業ではなく、守りの弱い取引先が入口になった点が大きな特徴です。
3-3-3. 被害と対応
Targetはカードの再発行費用などの対応費用を負担し、CEOが2014年に辞任しました。2017年には、各州当局との和解で1,850万ドルを支払っています。この手口は、取引先を経由する「サプライチェーン攻撃」の代表例です。結果的に、小売業界のセキュリティ投資を見直す契機にもなりました。取引先の管理が甘いと、自社の守りが固くても侵入されます。そのため、委託先のセキュリティ水準の確認や、ネットワークへのアクセス権限の最小化が重要になります。
3-4. 日本年金機構の個人情報流出(2015年)
3-4-1. 概要
2015年5月、日本年金機構の端末がウイルスに感染し、約125万件の個人情報が外部へ流出しました。この個人情報には、基礎年金番号や氏名などが含まれていました。国民の年金情報という性格上、社会に大きな衝撃を与えました。
3-4-2. 攻撃手法
日本年金機構の職員に、業務に関連した件名の標的型メールが送られました。標的型攻撃は、特定の組織に狙いを絞り、事前に調べた情報でメールを作り込む手口です。添付ファイルを開いた端末が感染し、被害は他の端末にも広がりました。
3-4-3. 被害と対応法
調査では、個人情報ファイルの保存方法や管理の甘さなど、組織の運用面の問題が指摘されました。また、感染後の初動対応や情報共有にも課題があったとされています。この事件は、国内の公的機関や企業が標的型攻撃への対策を見直す大きな契機になりました。この事例が示すのは、メールの見た目だけで安全かどうかは判断できないということです。そのため、不審なメールの報告ルートや、感染が疑われる端末をすぐに切り離す手順を、あらかじめ決めておく必要があります。標的型メールの訓練を定期的に行うことも、有効な備えになります。また重要な個人情報は、インターネットから切り離した環境で扱うことが望ましいとされています。
3-5. 日本航空のビジネスメール詐欺(2017年)
3-5-1. 概要
2017年8〜9月、日本航空が取引先を装ったメールにだまされ、合計約3億8000万円を偽の口座へ振り込みました。12月に公表され、国内でビジネスメール詐欺が広く知られる契機になりました。大企業の担当者でも見抜けなかった点が、大きな衝撃を与えました。
3-5-2. 攻撃手法
航空機のリース料と貨物の地上業務委託料について、振込先を香港の銀行口座へ変更するよう求める請求メールが届きました。巧妙だったのは、担当者の文体によく似ており、不審点が見えにくい仕様だったことです。この偽装は、実在の取引先の担当者になりすます形で行われました。しかも確認のやり取りでも、変更は事実だと返信されたと報じられています。
3-5-3. 被害と対応
内訳は、リース料が約3億6000万円、委託料が約2400万円でした。発生後、日本と香港などの警察当局が捜査にあたりました。同様のメールはスカイマークにも届きましたが、送金先の口座が凍結されていたため被害を免れました。このような詐欺では、取引の流れを事前に調べた上で、自然な文面を作ることが多いとされています。そのため、メール以外の手段での確認が欠かせません。振込前に、別の連絡手段で口座変更の事実を確かめることが、最も確実な防御策です。
3-6. バイナンスの暗号資産流出(2019年)
3-6-1. 概要
2019年5月7日、世界最大級の暗号資産取引所バイナンスで、ホットウォレットから約7,000BTC(当時約4,000万ドル)が不正に引き出されました。ホットウォレットとは、インターネットに接続された状態で管理する資産の保管場所です。
3-6-2. 攻撃手法
バイナンスの発表によると、攻撃者はフィッシングやウイルスなど複数の手口を使い、多数のユーザーのAPIキーや二段階認証コードを入手しました。フィッシングとは、偽のサイトなどで認証情報を入力させる手口です。そのうえで、複数の独立したアカウントを使い、機を見て引き出しを実行したと説明されています。
3-6-3. 被害と対応
流出額は、同社のビットコイン保有量の約2%でした。バイナンスは出金を一時停止し、調査を進めました。利用者の損失は、緊急保険基金「SAFU」で全額補償すると発表しました。詳しい手口は、発表時点で調査中とされていました。ソーシャルエンジニアリングは、技術的な攻撃の入口としても使われます。そのため、利用者側にも、二段階認証の設定や偽サイトの見分け方が求められます。公式サイト以外のリンクから認証情報を入力しないことが大切です。
3-7. Twitterアカウント乗っ取り事件(2020年)
3-7-1. 概要
2020年7月、オバマ氏やバイデン氏、イーロン・マスク氏ら著名人のTwitterアカウントが一斉に乗っ取られました。「送金すればビットコインを倍にして返す」という詐欺の投稿が行われました。Twitterは、約130のアカウントが標的になったと説明しています。拡散力の大きいアカウントが狙われたため、影響は短時間で広がりました。
3-7-2. 攻撃手法
攻撃者は、Twitterの従業員に電話をかけ、社内担当者を装って認証情報を聞き出しました。Twitterはこれを、電話を使った標的型の手口と説明しています。標的になったのは、社内ツールの権限を持つ一部の従業員でした。その情報で社内管理ツールに入り、多数のアカウントを操作しました。
3-7-3. 被害と対応
短時間で、十数万ドル相当のビットコインが集まりました。17歳の少年を含む3人が起訴され、少年は懲役3年の判決を受けています。Twitterは、社内ツールへのアクセスを制限しました。強い権限を持つ人が狙われると、被害が一気に広がることを示した事例です。社内ツールの権限は最小限に絞り、重要な操作には複数人の承認を求める運用が有効です。
3-8. Uberの社内システム侵入(2022年)
3-8-1. 概要
2022年9月、Uberの社内システムに攻撃者が侵入しました。18歳を名乗る攻撃者は、社内のSlackに「Uberがハッキングされた」と投稿しました。Uberは、同じ攻撃者がゲーム会社の情報流出にも関わったと説明しています。
3-8-2. 攻撃手法
攻撃者は、委託先の従業員の認証情報を入手しました。次に、多要素認証の承認通知を1時間以上送り続けました。さらに、WhatsAppでIT担当者を装い、「承認すれば通知は止まる」と伝えたとされています。疲れた従業員が承認し、侵入を許しました。この手口は「MFA疲労攻撃」と呼ばれます。
3-8-3. 被害と対応
Uberは、攻撃者がLapsus$という集団に関連すると見ていると発表しました。FBIと米司法省に協力し、多要素認証の運用を強化しました。多要素認証を導入していても、人の対応次第で破られる例です。対策としては、不意に届いた承認通知は承認しないことを、委託先を含む全従業員に周知する必要があります。また番号の一致を求める方式など、押すだけでは通らない認証へ切り替える方法もあります。
3-9. MGMリゾーツへのサイバー攻撃(2023年)
3-9-1. 概要
2023年9月、米ラスベガスのカジノ大手MGMリゾーツが、ランサムウェアを含むサイバー攻撃を受けました。約10日間、予約やカードキー、スロットマシンなどに影響が出ました。ホテルの現場では、手作業での対応を迫られたと報じられています。
3-9-2. 攻撃手法
攻撃者は「Scattered Spider」とされるグループです。LinkedInなどで従業員の情報を調べ、本人になりすましてヘルプデスクに電話をかけました。そして、パスワードや多要素認証のリセットを依頼したとされています。ヘルプデスクは、従業員を助ける窓口であるため、攻撃者にとって狙いやすい入口です。
3-9-3. 被害と対応
MGMは、損失が約1億ドル規模になるとの見通しを示しました。同時期に攻撃を受けたシーザーズ・エンターテインメントは、身代金を支払ったと報じられています。ヘルプデスクの本人確認手順の重要性を示す事例です。ヘルプデスクでは、複数の方法で本人確認を行う運用が有効です。またリセット依頼の記録を残し、不自然な依頼を検知できる体制も重要です。この種の手口は、他の企業にも広がっているとされています。対応窓口の担当者には、定期的な訓練が必要です。
3-10. Arupのディープフェイク詐欺(2024年)
3-10-1. 概要
2024年1月、英国の大手エンジニアリング企業Arupの香港拠点で、従業員が約2,560万ドル(約2億香港ドル)を詐欺師に送金しました。ディープフェイクを使った企業詐欺として、世界的に報じられました。
3-10-2. 攻撃手法
従業員は、英国にいるCFOを名乗るメールを受け取り、最初はフィッシングを疑いました。しかしビデオ会議に参加すると、CFOや同僚の姿と声が本物に見えました。実際は、本人以外の参加者全員がディープフェイクでした。公開されている映像が、偽の映像づくりに使われたとされています。従業員は、指示どおりに5つの口座へ15回送金しました。
3-10-3. 被害と対応
Arupは香港警察に届け出ました。同社は、財務の安定や事業運営に影響はなく、社内システムも侵害されていないと説明しています。映像や音声だけでは、本人確認にならない時代に入ったことを示す事例です。対策としては、高額の送金に複数人の承認を義務づけることが有効です。さらに、ビデオ会議で指示を受けた場合でも、別の手段で本人に確認するルールを設けましょう。今後は、人の目や耳に頼らない確認方法が求められます。
4. 事例から見える手口の共通点と対策
10件の事例を見ると、手口には共通点があります。第一に、取引先や上司、IT担当者など信頼できる人物になりすますことです。JALやArupの事例では、本物と見分けにくい文面や映像が使われました。
第二に、緊急性や権威を使って冷静な判断を奪い、確認する時間を与えないことです。第三に、確認手順が決まっていない隙や、ヘルプデスク、取引先といった守りの弱い入口を突くことです。MGMやUber、Targetの事例が当てはまります。
効果的な対策の軸は、「別の経路での本人確認」です。振込先の変更や送金の依頼は、事前に把握している番号へ電話して確認します。ヘルプデスクでは複数の方法で本人確認を行い、高額送金には複数人の承認を求めます。また、承認するだけの多要素認証は破られるため、パスキーなど耐性の高い方式が有効です。さらに、委託先を含む全従業員への定期的な訓練と、不審な連絡を気軽に報告できる文化づくりも欠かせません。
ソーシャルエンジニアリングは、対企業に限りません。近年高齢な資産家個人を狙った手口も頻発してます。攻撃者は公的機関もしくは企業の個人情報を入手し、事前に下見までしているといわれています。以前爆発的に発生したオレオレ詐欺も、身内を装ったボイスフィッシングの一種といえるでしょう。
是非過去の事件の経緯を参考に、防御策を盤石なものにすることをおススメします。