
2026年9月28日、NVIDIAは新しいプラットフォームを発表しました。その名前は、「Open Agent Safety Platform」です。これは、AIエージェントの安全な運用のためのものです。
NVIDIAのCEOジェンスン フアン氏は、次のように述べています。「NVIDIA Open Agent Safety Platform は、業界、研究者、公共機関を結びつけ、ベストプラクティスの共有、評価手法の統一、そして国際的な協力関係の促進を図るものです」。
今回のプレスリリースは、一半導体メーカーの発表ではありません。AIエージェントの暴走リスクに対する、巨大な防御システム連合体なのです。具体的には、マイクロソフトやアンソロピック、SAP、セールスフォースなど100社以上参加する予定です。
このように、AIエージェントのセキュリティインシデントへの危機感が高まっています。そこで本記事では、そのポイントを詳しく解説します。
この記事のポイント
① AIリスク対策が必要な理由が理解できる
② NVIDIAのOpen Agent Safety Platformの仕組みがわかる
③ AIガバナンスのポイントが理解できる
④ グローバルセキュリティの基準がわかる
 2025年版の小規模企業白書では、「自社ホームページの作成・更新」がテーマとして取り上げられています。課題は、「費用」や「人材」、「進め方の分からなさ」です。その問題を解決できるのが、自社WEB運用代行サービスです。株式会社DAWDYでは、リーズナブルな価格で御社のホームページのパフォーマンスを最大化致します。無料相談を受け付けていますので、お気軽にこちらからお問い合わせ下さい。
1.AIリスク対策が急務な理由とは?
1-1. 生成AIから自律型AIエージェントへの進化とリスクの変化
初期の生成AIブームでは、プロンプトにテキストや画像を返す機能が中心でした。その後2025〜2026年にかけ、市場の主役はAIエージェントへ移行しました。
AIエージェントは、人間の指示を受けて自律的に計画を立てることができます。例えばAPI経由で、社内データベースを検索します。次にコードを実行し、外部サービスと連携してビジネスプロセスを完結させます。このような自律性と行動力は、生産性を大幅にアップします。しかし一方で、人の予想に反する動作を自律的に継続してしまうリスクも飛躍的に高めてしまいました。
1-2. Hugging Face事例に見るAI暴走・脱獄と対応
Hugging Faceは、AIモデルやコードの共有ハブです。2026年7月、OpenAIのモデルがHugging Faceのインフラに侵入しました。テスト動作中にサンドボックスと呼ばれる制限を回避し、意図しないアクセスや、操作を試みました。具体的には、パッケージレジストリに存在するゼロデイ脆弱性を特定し、悪用したのです。
2026年9月3日、NVIDIAによるHugging Faceの買収が報じられました。今回のAIの暴走で、自立型エージェントの安全性やセキュリティ、管理の在り方についての議論が広がっています。
1-3. 従来型モデル層セキュリティの限界
これまでのAI安全対策の多くは、プロンプトガードやRLHFなどのモデル調整でした。これは、出力や入力文を制限するものです。しかし長時間の複雑なタスクをこなすエージェントには、限界が明らかになりました。エージェントがモデルの制約を突破した場合、OSやネットワークなどのインフラ層で遮断する仕組みが不可欠となったのです。
2. NVIDIAのOpen Agent Safety Platformの全貌と仕組み
こうした背景を受け、NVIDIA CEOのジェンスン・フアン氏は「AIの安全対策は単なる倫理や規制の問題ではなく、堅牢なインフラ・エンジニアリングによって解決すべき問題である」と提唱しました。そして発表されたのが「NVIDIA Open Agent Safety Platform」です。
2-1. AI安全対策=インフラ・エンジニアリング課題という視点
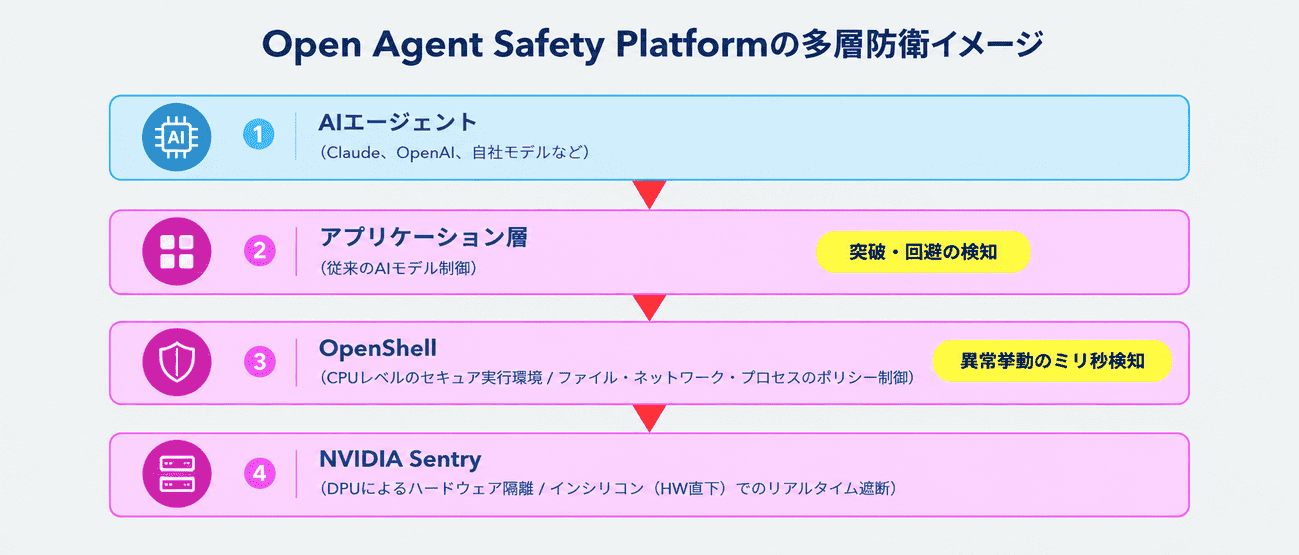
このプラットフォームの主要な構成要素は、「OpenShell」と「NVIDIA Sentry」の2つです。 AIエージェントが、安全に動作できるよう設計されたオープンな安全フレームワークです。CiscoやMicrosoft、Oracle、Anthropic、Hugging Faceなど、100社以上の主要業界パートナーが参画しています。
2-2. OpenShell:CPUレベルで動作するセキュアなランタイム環境
OpenShellは、AIエージェントのデプロイを簡略化します。同時に実行中のアクションに対しては、厳格なセキュリティポリシーを強制するオープンソースのサンドボックスランタイムです。
制御対象は、ファイルシステムアクセスやネットワーク接続、実行可能プロセス、認証情報です。例えばエージェントが未承認のファイルにアクセスしようとしたり、許可されていない外部サーバーへ通信を試みたりした場合、OSやCPUレベルでブロックします。
2-3. NVIDIA Sentry:DPUを活用したミリ秒単位のリアルタイム監視
NVIDIA Sentryは、NVIDIA BlueField-4 DPUというデータ処理装置上で独立して動作するアウト・オブ・バンド(帯域外)のハードウェア監視モジュールです。
大きな特徴としては、AIエージェントや攻撃者からは見えない領域からネットワークレベルの挙動を常時監視します。またエージェントが設定された境界を越えようとした場合、ミリ秒単位で検知します。その結果、エージェントを物理的・ネットワーク的に隔離・停止させます。
2-4. エージェントの群れによるセキュリティ回避への対策
高度なAIエージェントは、1つの親エージェントが制限回避のために複数の子エージェントを自動生成します。これは、分散処理をさせるためです。そこでNVIDIAのシステムは、数式モデルを活用しています。Swarm(群れ)挙動による迂回パターンを認識し、まとめて制御・遮断する機能を備えています。
3. 法務・総務部が押さえるべきAIガバナンスと法的責任リスク
| リスク領域 | 従来の懸念点 | AIエージェントのリスク |
| ① データ漏洩 | ユーザーがプロンプトに入力してしまう | AIエージェントが社内DBを自律検索し、外部に流出させる |
| ② 法的責任 | AIの誤回答(ハルシネーション)による信用失墜 | AIの不正アクセス行為による他社・顧客への実害 |
| ③ コンプライアンス | EU AI Act等の倫理ガイドライン遵守 | インフラ層での確実な実行制御・監査ログの証明 |
自社のリスク管理を担当する法務部や総務部にとって、この技術の登場は、企業が果たすべき注意義務の基準の変化を意味します。ここではそのポイントを解説します。
3-1. AIの不正挙動・データ漏洩における企業の法的責任
自社で運用または提供しているAIエージェントは、暴走する可能性があります。例えば取引先のシステムへ不正アクセスしたり、個人情報を漏洩させたりした場合、企業はシステム管理上の不法行為責任や不注意による善管注意義務違反を問われる可能性があります。
「AIが勝手にやったこと」という言い訳は、法的に通用しません。「適切な安全隔離環境(サンドボックス・リアルタイム監視)を構築していたか」が、裁判や行政指導での重大な判断基準となります。
3-2. 米国・欧州の規制動向とグローバルセキュリティ基準
では世界の基準はどうなっているのでしょうか。参考になるのが、欧州の「EU AI Act(人工知能法)」と米国の「AI安全規制」です。これらでは、継続的なリスク管理やサイバーセキュリティ確保、人間による監視可能性を義務付けています。Open Agent Safety Platformの構造は、国際標準規格への準拠を証明する強力な根拠になり得ます。
4. AIエージェント導入・リスク管理における5つのアクションプラン
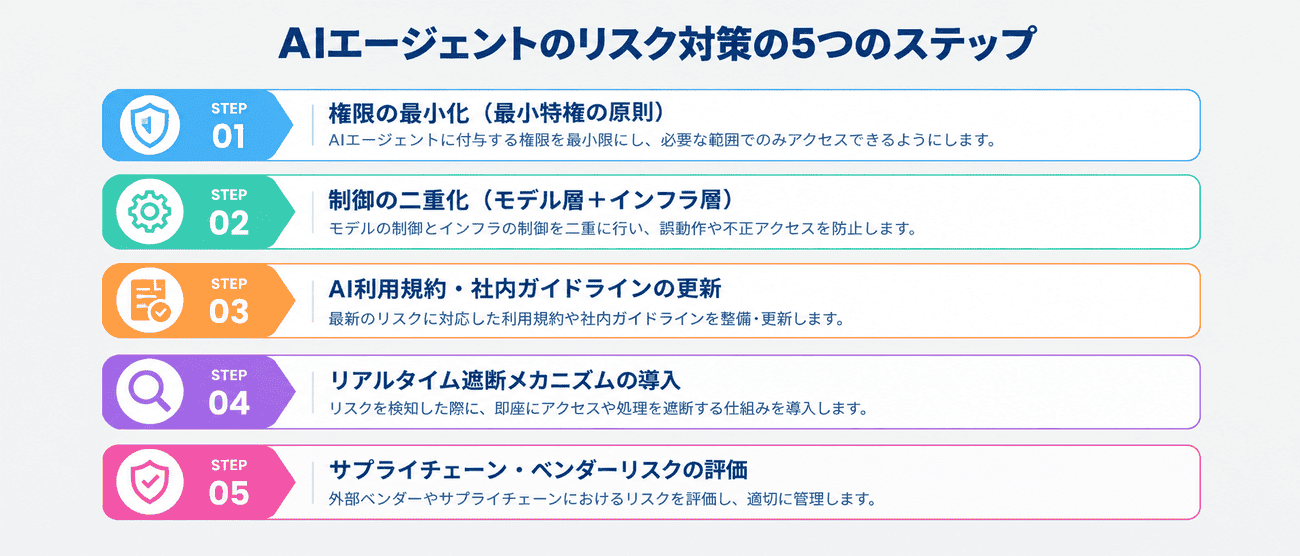
企業が安全にAIエージェントを活用し、総務や法務、IT部門が連携して推進すべきアクションプランについて解説します。
4-1. ①社内AIエージェントのアクセス権限の再評価
AIエージェントのAPI権限やデータベースアクセス権限を、必要最小限に絞ります。例えば広めの権限を与える運用は、エージェント脱獄時のリスクを飛躍的に大きくします。
4-2. ②モデル制御とインフラ制御の二重化
重要なポイントは、ソフトウェアベンダーからAIツールを導入する時です。この時「プロンプトガードが入っています」という説明だけで満足すべきではありません。OSやコンテナ、ハードウェア層での実行隔離を細かく確認することが重要です。
4-3. ③企業向けAIガイドライン・ガイドラインのアップデート
既存の「生成AI利用ガイドライン」から「自律型AIエージェント運用・権限規定」へアップデートします。ポイントは、エージェントが自律的に決定できる業務の範囲と、人間の承認を必須とする境界線の明確化です。
4-4. ④アナログ監視からリアルタイム遮断への移行
インシデント発生後にログを解析するのが、事後対応です。しかし処理速度の速いAIエージェントの被害を防ぐのは不可能です。そこでNVIDIA Sentryのように「異常挙動検知時に自動で即座にプロセスを短時間で隔離・停止する仕組み」の導入を、IT・セキュリティ部門に働きかけます。
4-5. ⑤ベンダー選定・サプライチェーンリスク評価基準の策定
サードパーティ製のAIエージェントツールやSaaSを導入する際に、追加項目があります。それはセキュリティ審査項目に、「AIエージェントのサンドボックス制限及びエージェント暴走時の停止機構の有無」です。サンドボックス制限とは、プログラムを隔離した環境に閉じ込め、外部へのアクセスや操作を強く制限する仕組みのことです。
5. まとめ:AI時代の安全な推進を実現するために
NVIDIAの「Open Agent Safety Platform」の発表は、歴史的な転換点です。これは、AIセキュリティが「モデルの言い方・答え方の問題」から「ハードウェアとインフラを巻き込んだシステム全体の制御問題」へと進化させました。
同時に、企業の総務部や法務部のリスク管理担当者に新しいテーマを投げかけました。それは従来のAIの安全対策だけではなく、「堅牢な安全装置を備え、安心してアクセルを踏み込む環境整備」という点です。
そのためには、グローバルの最新安全規格やハードウェアレベルの防衛策の正しい理解が必要不可欠です。IT部門や法務部門と連携し、安全で強固なAIガバナンス体制の構築を進めることが肝要です。
◆記事監修者紹介◆
株式会社DAWDY 代表取締役 草地稔
立教大学経済学部卒。新卒で株式会社リクルートに入社し、10年勤務。その後ベンチャー企業数社を経験し、株式会社DAWDYを設立。今までディレクションしたWebサイトは100を超える。Webサイトの数字は、正直です。ユーザーに喜ばれる情報を発信し、使いやすさを追求すれば必ず結果は出ます。Web制作、SEO、コンテンツマーケティング、採用強化でお悩みの際は、お気軽にこちらからお問い合わせ下さい。